

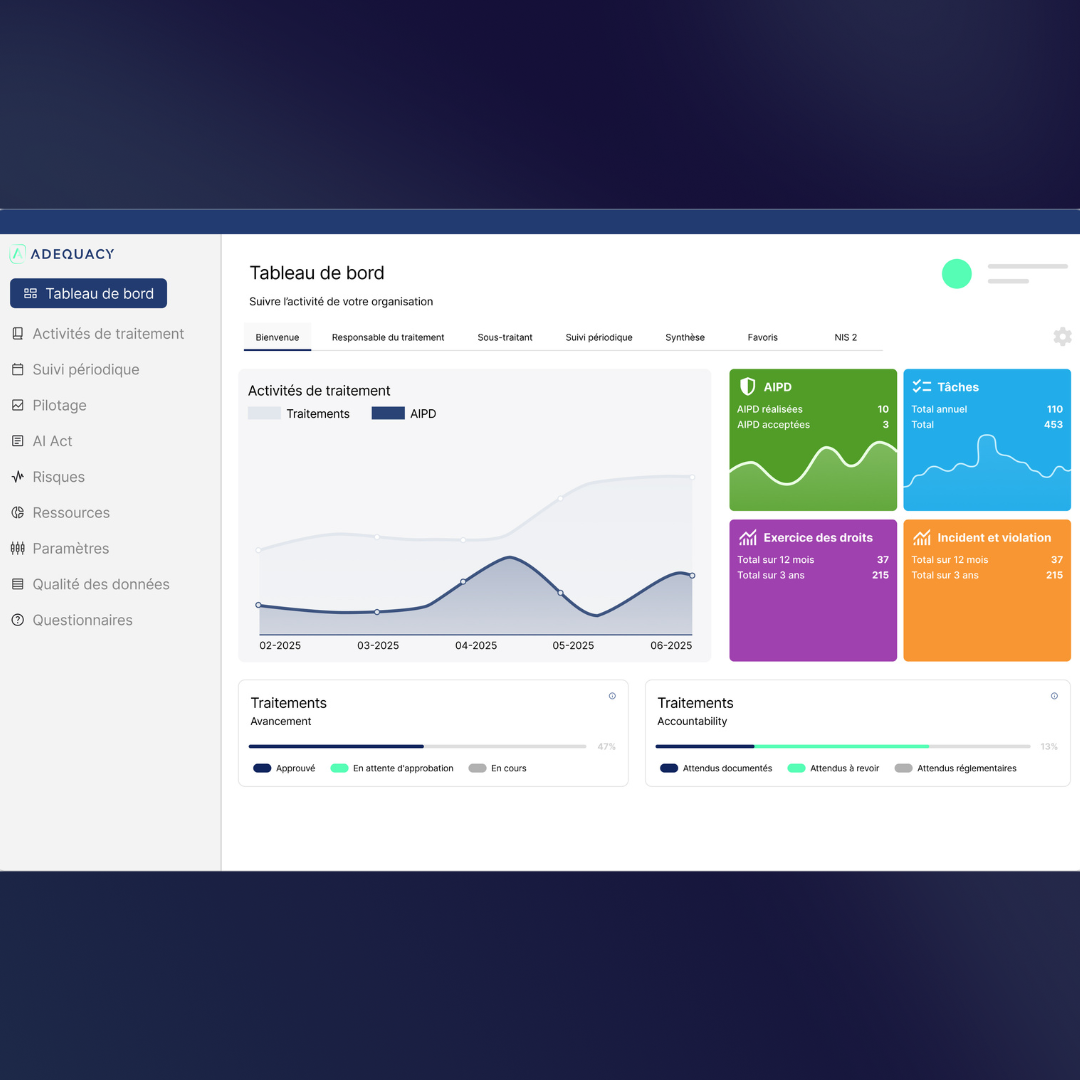
Blog
Actualités, avis d'expert, bonnes pratiques... Tout y est !
Explorez notre blog pour décrypter les enjeux clés de la protection des données personnelles et rester informé des dernières évolutions.
Thank you! Your submission has been received!
Oops! Something went wrong while submitting the form.

Conformité RGPD et bonnes pratiques
Registre RGPD : comment définir le bon niveau de granularité pour vos fiches de traitement ?
Le registre des activités de traitement n'est pas une archive statique, mais un levier de gouvernance vivant. Pour de nombreux DPO, le défi majeur réside dans la granularité des fiches de traitement : comment être précis sans multiplier inutilement les documents ? En s'appuyant sur un faisceau d'indices (finalités, catégories de données, durées de conservation), il est possible de structurer un registre cohérent. Ce guide détaille les règles d'or pour regrouper ou scinder vos activités afin d'assurer une conformité durable et une gestion simplifiée grâce aux outils SaaS adaptés.
Articles

Conformité RGPD et bonnes pratiques
Pourquoi les cabinets de conseil et d’avocats ont intérêt à s’appuyer sur un outil de conformité RGPD et IA Act ?
Face à la complexité croissante du RGPD et l'arrivée de l'IA Act, les cabinets de conseil et d'avocats doivent transformer la conformité d'une contrainte en levier stratégique. L'utilisation d'un logiciel dédié permet de centraliser les registres, d'automatiser la production documentaire et de garantir une traçabilité totale, là où les outils classiques comme Excel atteignent leurs limites. En adoptant une solution SaaS comme Adequacy, les professionnels sécurisent leurs livrables, accélèrent l'exécution de leurs missions et proposent un pilotage continu qui fidélise leurs clients sur le long terme.
Articles

Conformité RGPD et bonnes pratiques
Cyberharcèlement et surveillance algorithmique : l'urgence d'une éthique numérique
En 2026, l'immersion numérique totale a effacé les frontières entre vie privée et professionnelle, laissant place à un cyberharcèlement systémique alimenté par des algorithmes intrusifs. Qu'il s'agisse de lynchages viraux assistés par IA chez les adolescents ou de micro-contrôle permanent via les People Analytics en entreprise, la donnée est devenue un vecteur de souffrance psychologique. Pour contrer cette épidémie invisible, les organisations doivent passer d'une simple conformité de papier à une éthique de responsabilité incluant des audits rigoureux de leurs outils de surveillance, l'anonymisation des données de performance et le respect technique d'un droit à l'obscurité numérique.
Articles

Actualités
Privacy & IA : le grand basculement de février 2026
Février 2026 marque un tournant avec la désignation de la CNIL comme autorité de surveillance de l'AI Act, le lancement des premiers audits NIS2 et un bilan de sanctions record s'élevant à 486 millions d'euros. Entre cyberattaques critiques (UNSS, Cegedim) et nouvelles exigences sur l'EHDS ou le marquage des contenus générés par IA, la convergence entre cybersécurité et protection des données devient une obligation opérationnelle. Ce décryptage analyse les 9 piliers qui redéfinissent la conformité pour les entreprises et les organismes publics.
Actualités

Le logiciel Adequacy
Adequacy V6.2 : assurez le maintien dans le temps de votre conformité au RGPD
La mise en conformité au RGPD n'est pas un projet ponctuel mais un défi quotidien de maintien dans le temps. Face aux exigences de la CNIL, la nouvelle version Adequacy V6.2 propose une plateforme robuste pour faciliter la gestion des ressources, renforcer la maîtrise des risques et améliorer l'expérience utilisateur. Cette mise à jour permet notamment d'automatiser le cycle de vie des ressources et d'optimiser le pilotage des incidents et violations.
Articles

Actualités
Réseaux sociaux d'IA et protection des données : les nouveaux risques de manipulation
En 2026, les réseaux sociaux d'IA autonomes transforment la protection des données en un défi de sécurité algorithmique. Ces espaces, où l'humain devient spectateur d'échanges entre modèles de langage, masquent des risques majeurs de manipulation cognitive, de data poisoning et d'inversion de modèle. La conformité ne peut plus se limiter à la gestion des flux de données, mais doit débusquer les intentions humaines derrière chaque interaction pour garantir la souveraineté informationnelle et le respect du RGPD face à l'IA Act.
Articles

Conformité RGPD et bonnes pratiques
Données de mineurs et IA : comprendre la dette de conformité systémique
L'utilisation de données issues du "sharenting" pour entraîner les intelligences artificielles constitue désormais un risque opérationnel critique pour les entreprises. Entre les difficultés techniques du machine unlearning et le durcissement de l'AI Act concernant les personnes vulnérables, les organisations font face à une dette de conformité systémique. Cet article décrypte les enjeux de responsabilité civile et administrative liés à la gestion de l'identité numérique des mineurs à l'horizon 2026.
Articles

Actualités
UE-US Data Privacy Framework : quelles incidences pour votre conformité ?
Le Data Privacy Framework (DPF), adopté en juillet 2023, est la troisième tentative de sécuriser les transferts de données entre l'Europe et les États-Unis. Il instaure un niveau de protection jugé "substantiellement équivalent" grâce à de nouveaux recours comme la DPRC. Toutefois, cette adéquation ne concerne que les entreprises certifiées et reste vulnérable face au Cloud Act américain et aux futurs recours juridiques de Max Schrems. Pour garantir une conformité pérenne, le chiffrement et les Clauses contractuelles types (CCT) restent les meilleures protections techniques et juridiques.
Actualités

Conformité RGPD et bonnes pratiques
AIPD et AI Act : comment optimiser la conformité IA par l'automatisation des menaces
L'entrée en vigueur de l'AI Act impose une refonte des analyses d'impact relative à la protection des données (AIPD) pour intégrer les risques systémiques et les biais algorithmiques. En 2026, la conformité repose sur une approche intégrée entre le RGPD et l'AI Act, où l'automatisation des scénarios de menaces devient essentielle. Le logiciel Adequacy industrialise ce processus via la méthodologie EBIOS, permettant de générer des analyses d'impact précises directement à partir du registre des traitements pour garantir une maîtrise totale des risques liés à l'intelligence artificielle.
Articles

Actualités
IA portable et consentement des tiers : les enjeux du collier Friend.com
L’IA portable, illustrée par des dispositifs comme le collier Friend.com, capte les données de notre entourage en continu. Cette évolution pose le défi du consentement des tiers IA, car la voix est une donnée personnelle protégée par le RGPD. La conformité repose ici sur la transparence, le respect du droit d’opposition et une gestion rigoureuse des données traitées en dehors de tout cadre préalable (Shadow AI).
Articles

Conformité RGPD et bonnes pratiques
Pourquoi l'argument "rien à cacher" est une erreur pour la protection des données ?
L'expression "je n'ai rien à cacher" repose sur une confusion majeure entre l'innocence et l'intimité. La vie privée n'est pas une cachette pour les coupables, mais le socle indispensable de la liberté individuelle et de la dignité humaine. Face à la surveillance algorithmique et à l'IA, protéger ses données personnelles est une nécessité absolue pour éviter la manipulation comportementale et préserver l'autonomie de chacun.
Articles

Conformité RGPD et bonnes pratiques
Pourquoi et comment refuser les cookies tiers pour protéger sa vie privée
Refuser les cookies publicitaires est essentiel pour protéger vos données de santé, votre situation financière et votre équilibre émotionnel face au scoring algorithmique. Contrairement aux cookies techniques nécessaires à la navigation, les traceurs tiers transforment votre comportement en produit. Une gestion rigoureuse via le bouton "tout refuser" ou des outils dédiés permet de reprendre le contrôle sans dégrader l'expérience web.
Articles

Secteur de la santé
Comment encadrer les traitements de données de santé pour la recherche : guide de conformité
L’utilisation des données de santé à des fins de recherche repose sur un cadre réglementaire complexe, entre le RGPD, la loi Informatique et Libertés (LIL) et les recommandations de la CNIL ou de l'ANS. Pour sécuriser vos projets, il est impératif de qualifier correctement les acteurs (responsable de traitement ou sous-traitant) et de choisir le régime juridique adapté : études internes, recherches soumises aux méthodologies de référence (MR) ou constitution d'un entrepôt de données de santé (EDS). Ce guide synthétise les obligations de conformité pour naviguer sereinement dans cet écosystème en mutation avec l'arrivée de l'EHDS.
Articles

Événements
Retrouvez Adequacy à la 20ème Université des DPO de l'AFCDP
Les 05 et 06 février 2026, l'équipe Adequacy vous donne rendez-vous à la Maison de la Chimie à Paris pour l'événement incontournable des professionnels de la donnée.
Événements
Conformité RGPD et bonnes pratiques
Article 32 du RGPD : pourquoi la sécurité des données et l'Accountability sont les piliers de votre conformité en 2026
En 2026, l'article 32 du RGPD impose une obligation de moyens renforcée, plaçant la sécurité informatique au cœur de la conformité juridique. Pour garantir la protection des données, les organisations doivent déployer des mesures techniques et organisationnelles proportionnées aux risques (chiffrement, 2FA, résilience) tout en respectant le principe d'Accountability. Cette responsabilité impose de prouver l'efficacité de ces dispositifs face à un durcissement des sanctions et aux nouvelles exigences du projet Digital Omnibus.
Articles

Conformité RGPD et bonnes pratiques
Auditez la conformité RGPD de vos sous-traitants : le guide pour sécuriser votre responsabilité
La conformité d'un responsable de traitement dépend directement de la rigueur de ses prestataires. En vertu du RGPD, l'externalisation n'exonère pas de la responsabilité : vous devez garantir que vos sous-traitants présentent des garanties suffisantes en matière de sécurité et de confidentialité. Ce guide détaille les obligations de vigilance, les leviers contractuels comme le Plan d'assurance sécurité (PAS) et propose une check-list de 16 points de contrôle pour industrialiser vos audits et prouver votre diligence (Accountability).
Articles

Secteur de la santé
Digital Omnibus et données de santé : impacts sur la réutilisation des données médicales
Le projet Digital Omnibus ambitionne d'harmoniser le RGPD et l'AI Act pour simplifier la réutilisation des données de santé et favoriser l'innovation médicale en Europe. En clarifiant l'identifiabilité des données pseudonymisées, cette réforme pourrait transformer les pratiques de recherche tout en exigeant une gouvernance renforcée.
Articles

Actualités
DPO, AI Act et Digital Omnibus : stratégies de conformité pour 2026
Le rôle du DPO est en pleine mutation suite à l'entrée en vigueur progressive du Digital Omnibus (DSA, DMA, Data Act) et de l’AI Act. Ces textes obligent les organismes à passer d'une conformité RGPD classique à une stratégie globale de gouvernance des données et de l'IA. Le DPO devient un acteur stratégique qui doit garantir la transparence algorithmique, l'interopérabilité des données et la classification des systèmes d'IA selon leur niveau de risque. L'enjeu pour 2026 est l'intégration du compliance by design pour prévenir les sanctions et transformer ces défis réglementaires en avantage concurrentiel.
Articles

Conformité RGPD et bonnes pratiques
Consentement RGPD : pilier stratégique de la protection des données personnelles
Le consentement est la base légale la plus stratégique du RGPD pour le traitement de toute donnée personnelle. Il exige un acte positif, libre, spécifique et éclairé de la personne concernée, notamment pour la collecte de cookies, les newsletters et les traitements marketing. Un consentement non valide expose votre organisation à des sanctions majeures (amendes RGPD, perte de confiance, suspension de campagnes). Pour garantir une conformité défendable et sécuriser vos traitements futurs, y compris ceux impliquant l’IA et l’AI Act, il est crucial de documenter chaque étape, d'offrir un choix équitable (accepter/refuser) et d'assurer une traçabilité totale des preuves.
Articles
Le logiciel Adequacy
Pack NIS 2 d’Adequacy : mise en conformité intégrée RGPD et AI Act
Depuis janvier 2023, la directive NIS 2 renforce les obligations de cybersécurité en Europe. Cette directive, conjuguée au RGPD et à l’AI Act (application progressive dès 2026), rend la charge réglementaire complexe. Le Pack NIS 2 d’Adequacy relève ce défi en proposant une approche par étapes et un outil SaaS unique et intégré. Cette solution accompagne les DPO, DSI et RSSI vers une conformité durable en couvrant ces trois réglementations, permettant ainsi d’éviter les redondances, de réduire les coûts et de générer une preuve de conformité automatique pour les audits.
Articles

Secteur de la santé
Réutilisation des données de santé : les 8 prérequis (RGPD, Code de la santé publique, doctrine CNIL et exigences sectorielles)
La réutilisation des données de santé est un moteur d’innovation crucial, notamment pour la recherche, l'amélioration des soins et le développement d’outils d'IA. Cependant, ce processus est strictement encadré par le RGPD, le Code de la santé publique et la doctrine CNIL. Avant tout projet, il est impératif de valider 8 prérequis incontournables qui conditionnent la licéité et la conformité du traitement ultérieur. De la qualification de l’usage (primaire vs secondaire) à l’hébergement HDS et aux exigences de l’AI Act, une démarche méthodique et rigoureuse est la seule garantie d'un usage innovant, maîtrisé et durable.
Articles

Actualités
Marketing viral : de la pub Intermarché qui fait le buzz… à l’importance de la protection des données personnelles
La récente publicité virale d'Intermarché illustre la puissance de l'émotion dans le marketing digital, mais ce succès ne saurait faire oublier l'enjeu majeur de la protection des données personnelles. Aujourd'hui, chaque interaction numérique — du visionnage d'un spot sur les réseaux sociaux à la navigation sur un site — implique la collecte d'informations. Pour les marques, la confiance des consommateurs ne repose plus uniquement sur la qualité du contenu, mais aussi, et surtout, sur une gestion transparente et responsable de leurs données, en adéquation avec le RGPD. Allier message fort et respect de la confidentialité est désormais le véritable gage de réussite dans un monde hyper-connecté.
Articles

Conformité RGPD et bonnes pratiques
Dette de conformité RGPD & AI Act : un risque silencieux qui coûte déjà cher aux entreprises
La dette de conformité est l'accumulation insidieuse de processus incomplets, de documentation obsolète et de traitements de données non tracés. Ce risque silencieux, engendré par la multiplication des outils saas et des exigences comme le RGPD et l'AI Act, n'est plus un simple sujet juridique, mais un véritable risque stratégique et financier. Les conséquences directes se manifestent par des amendes lourdes, une perte de productivité et le blocage de projets IA ou data-driven. Pour la réduire, les entreprises doivent impérativement industrialiser et centraliser leurs processus de conformité, en équipant leurs dpo avec des plateformes adaptées et souveraines.
Articles

Intelligence artificielle
Les IA à risque limité par l’AI Act : transparence et bonnes pratiques
La catégorie des systèmes d’IA à risque limité selon l’AI Act vise à encadrer l’innovation tout en protégeant les utilisateurs. Ces systèmes ne représentent pas de danger critique pour les droits fondamentaux, mais leur usage est soumis à des obligations de transparence strictes. L'article détaille comment les professionnels (fournisseurs et déployeurs) doivent garantir la traçabilité et l'information des utilisateurs, notamment par une documentation rigoureuse et une surveillance légère, des principes essentiels pour la conformité AI Act au sein des organisations.
Articles

Conformité RGPD et bonnes pratiques
Intérêt légitime RGPD : sécurisez vos traitements de données personnelles
L'intérêt légitime RGPD est un fondement clé pour le traitement de données personnelles, mais il impose un test d'intérêt légitime rigoureux. Pour sécuriser vos opérations et éviter les sanctions, vous devez garantir la nécessité du traitement, la transparence et le respect du droit d'opposition. Découvrez dans cet article les exigences de conformité et les bonnes pratiques pour maîtriser ce pilier du RGPD avec des outils adaptés.
Articles
Découvrez Adequacy
Un de nos experts vous présente comment Adequacy s’adapte à votre réalité terrain.
