

Blog
Actualités, avis d'expert, bonnes pratiques... Tout y est !
Explorez notre blog pour décrypter les enjeux clés de la protection des données personnelles et rester informé des dernières évolutions.
Thank you! Your submission has been received!
Oops! Something went wrong while submitting the form.

Conformité RGPD et bonnes pratiques
Données de santé : ce que les nouvelles méthodologies MR-001 et MR-003 de la CNIL imposent
La CNIL refond ses méthodologies de référence MR-001 et MR-003, qui encadrent la recherche sur les données de santé. Le changement est de paradigme : on passe d'une conformité administrative à une sécurité opérationnelle vérifiable sur le terrain. Pour les acteurs du soin, de la biotech et de l'assurance, cela signifie des purges automatisées obligatoires, une authentification multifacteur à déployer avant le 1er janvier 2027 puis 2028, des référentiels restructurés avec deux annexes opposables et un alignement européen. Application immédiate pour les nouvelles recherches, un an de transition pour les traitements en cours.
Articles

Actualités
Sécurité de la chaîne d'approvisionnement logicielle : ce que NIS 2 et DORA imposent désormais
À la mi-mai 2026, les attaques automatisées contre GitHub, PyPI, RubyGems et l'éditeur Instructure ont révélé une faille systémique : la sécurité d'une entreprise ne dépend plus de son périmètre, mais de l'intégrité de toute sa chaîne d'approvisionnement logicielle. Pour les RSSI, DSI et DPO, la validation contractuelle des fournisseurs est devenue obsolète. NIS 2 et DORA imposent désormais une traçabilité technique absolue (inventaires de composants continus, contrôle des dépendances, Zero Trust appliqué au développement), qui sert aussi à documenter l'article 32 du RGPD.
Articles

Conformité RGPD et bonnes pratiques
RGPD, DORA, NIS 2 et AI Act : comment unifier votre conformité européenne ?
RGPD, DORA, NIS 2, AI Act : face à l'accumulation des réglementations européennes, beaucoup d'organisations priorisent un chantier au détriment des autres. C'est une erreur stratégique. Ces textes partagent en réalité un même dénominateur : la gestion des risques. En répondant aux exigences de l'un, vous posez les fondations des autres. Voici comment bâtir une gouvernance unifiée, réduire les redondances et faire de la conformité multi-réglementaire un levier de performance plutôt qu'une source d'épuisement.
Articles

Conformité RGPD et bonnes pratiques
Règlement pixel de suivi et RGPD : consentement, traceurs et conformité email en 2026
Depuis le printemps 2026, la CNIL a officiellement qualifié la boîte de réception d'un utilisateur de "terminal" : tout pixel de suivi inséré dans un email requiert désormais un consentement préalable et éclairé. Cette décision, qui s'appuie sur l'article 82 de la loi Informatique et Libertés et le RGPD, oblige les entreprises à revoir en profondeur leur collecte de données comportementales. Règlement pixel, IA prédictive, souveraineté numérique, emails transactionnels : voici ce que cette mutation réglementaire change concrètement pour votre organisation — et les actions à mener avant la fin de la période de tolérance à l'été 2026.
Articles

Actualités
Actualités conformité mai 2026 : RGPD, cybersécurité et résilience face aux cybermenaces
Les actualités conformité de mai 2026 confirment le basculement vers une posture de défense active. Au programme : le rapport annuel de la CNIL et la mise à jour de ses méthodologies de référence santé (échéance au 23 mai 2026), une vague d'attaques visant la chaîne d'approvisionnement logicielle (GitHub, PyPI, RubyGems, Instructure/Canvas), le rapprochement opérationnel entre NIS 2, DORA et l'article 32 du RGPD, et une initiative internationale de la CNIL pour la protection des données des mineurs. Tour d'horizon des impacts concrets pour les DPO, DSI et RSSI.
Actualités
Le logiciel Adequacy
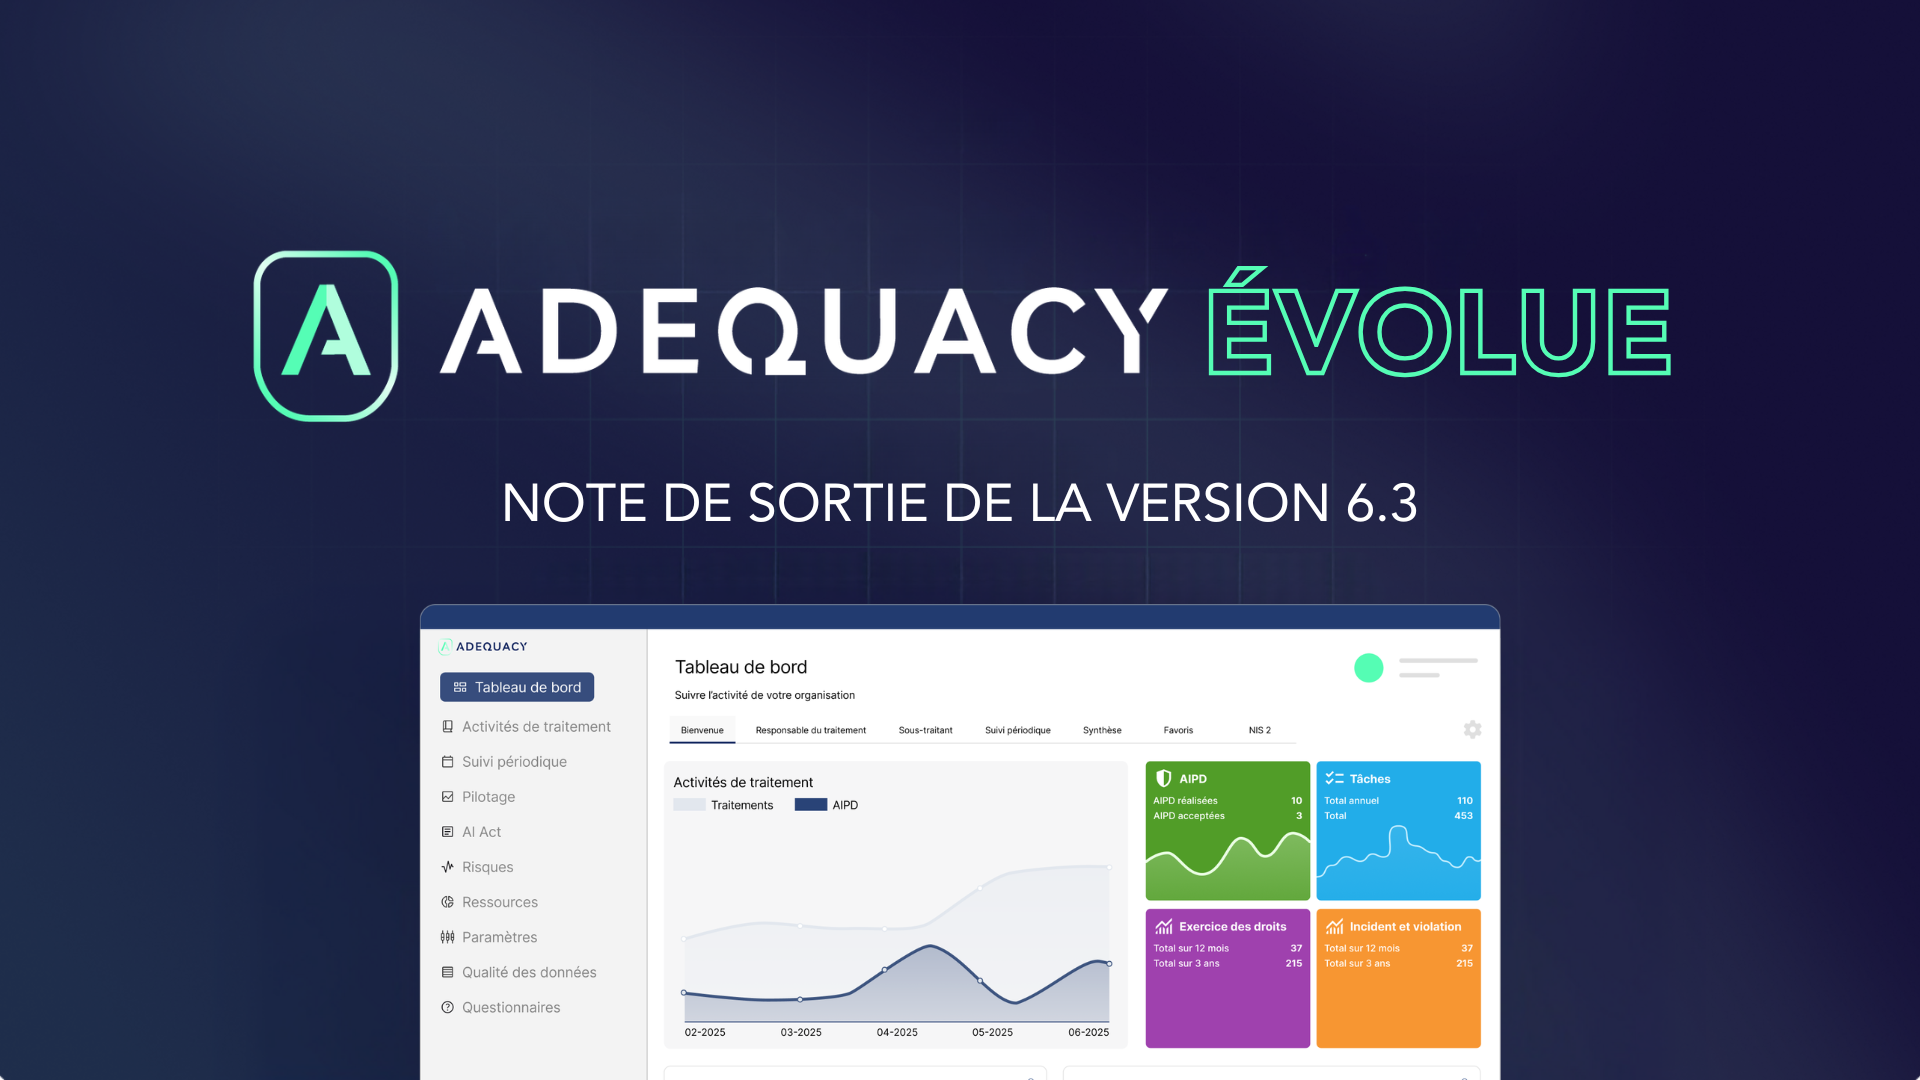
Adequacy 6.3 : piloter votre démarche de Privacy by Design et la gouvernance de l'IA
Adequacy 6.3 introduit trois avancées majeures : un module Projet pour piloter votre démarche de Privacy by Design, un module de gouvernance IA pour tracer et sécuriser les décisions liées aux cas d'usage IA, et une médiathèque restructurée par dossiers et collections. Cette version enrichit aussi le registre public, le module Incidents et Violation et l'ergonomie générale.
Articles

Conformité RGPD et bonnes pratiques
Animation du réseau de référents RGPD et AI Act : nouveaux défis et compétences clés
L'AI Act ne remplace pas le RGPD : il l'amplifie. Pour le DPO, le défi n'est pas de changer de métier, mais d'adapter son réseau de référents à une réalité plus complexe. Détection de la Shadow AI, hybridation des compétences, outils de pilotage partagés, légitimité renforcée auprès des directions métiers : voici comment transformer ce réseau humain en véritable actif stratégique de la conformité.
Articles

Actualités
DPO et AI Act : quel rôle sous la supervision de la CNIL ?
Contrairement aux idées reçues, la France n'a pas encore officiellement désigné ses autorités de contrôle pour l'AI Act. Les débats parlementaires autour du projet de loi DDADUE révèlent une gouvernance "en puzzle" impliquant une quinzaine d'autorités sectorielles — loin du guichet unique réclamé par les entreprises. Pour le DPO, cette incertitude ne justifie pas l'attentisme : les obligations européennes s'appliquent déjà. Voici comment anticiper la conformité AI Act, protéger sa responsabilité et maintenir sa crédibilité stratégique dans un écosystème réglementaire encore mouvant.
Actualités

Conformité RGPD et bonnes pratiques
L'au-delà numérique : qui protège les données des fœtus et des défunts ?
Le RGPD protège les personnes physiques. Mais que deviennent les données de ceux qui ne le sont pas encore — ou ne le sont plus ? Entre séquençage génomique prénatal rattaché au dossier de la mère et données médicales qui continuent de circuler après un décès, le droit numérique révèle ses angles morts. Les récentes fuites de l'UNSS et de Cegedim Santé ont mis en lumière l'urgence de ces questions. Tour d'horizon d'une zone grise où l'éthique et la conformité RGPD s'entrechoquent.
Articles
Conformité RGPD et bonnes pratiques
L'éthique de la santé connectée : entre promesse de soin et aliénation numérique
La santé connectée promet une prévention sans précédent — mais à quel prix ? En traduisant notre corps en données, les objets connectés et algorithmes de santé soulèvent des questions éthiques fondamentales : consentement réellement libre, réduction de l'individu à ses constantes biologiques, risque de fracture sociale et biais algorithmiques. Cet article explore la tension entre promesse technologique et respect de la dignité humaine, à l'heure où le RGPD et l'IA Act redéfinissent les règles du jeu.
Articles
Actualités
L'onde de choc Criteo : ce qui change concrètement pour l'AdTech en 2026
L'amende de 40 millions d'euros infligée à Criteo par la CNIL — confirmée par le Conseil d'État — a envoyé un signal clair à tout l'écosystème AdTech : les zones grises, c'est fini. Données pseudonymes, responsabilité du consentement, droit à l'oubli, Retail Media… cet article décrypte ce qui change concrètement pour les startups et scaleups qui opèrent dans la publicité digitale, et les chantiers prioritaires à engager dès maintenant.
Articles
Conformité RGPD et bonnes pratiques
Anonymisation vs pseudonymisation : les enjeux de l'approche relative de la CJUE
Depuis l'arrêt de la CJUE du 4 septembre 2025, une donnée peut changer de nature juridique selon les moyens réellement disponibles pour la réidentifier. Cette approche dite "relative" redéfinit la frontière entre anonymisation et pseudonymisation — avec des implications directes pour les stratégies de conformité RGPD, les secteurs de la santé, de la recherche et de l'IA Act. Tour d'horizon des enjeux techniques, juridiques et éthiques, et des précautions à prendre dans un cadre législatif encore en mutation.
Articles
Actualités
Actualités RGPD & AI Act : ce qu'il faut retenir d'avril 2026
Avril 2026 marque un mois dense pour la conformité : l'EDPB lance une action coordonnée sur la transparence des traitements et adopte un modèle harmonisé d'AIPD, la CNIL publie ses priorités de contrôle 2026 et une recommandation finale sur les pixels de suivi dans les emails, Google déploie le chiffrement de bout en bout sur Gmail sous conditions, et la CJUE précise les limites des demandes d'accès abusives. Voici l'essentiel à retenir.
Actualités

Conformité RGPD et bonnes pratiques
Gouvernance numérique et protection de la vie privée : pourquoi nous devons traiter les causes plutôt que les symptômes
Face à l'omniprésence des écrans et de l'IA, la régulation actuelle se contente souvent de traiter les symptômes plutôt que les causes. Pour les professionnels de la donnée, l'enjeu dépasse le simple respect du RGPD : il s'agit de restaurer une véritable souveraineté attentionnelle et décisionnelle. Ce résumé analyse pourquoi une gouvernance systémique est indispensable pour protéger les équilibres humains et la performance collective.
Articles

Conformité RGPD et bonnes pratiques
Que veut dire cookies : définition et conseils pour protéger sa navigation
Comprendre que veut dire cookies est essentiel pour protéger sa vie privée en ligne en 2026. Un cookie est une mémoire numérique déposée par un site sur votre navigateur pour retenir vos préférences ou suivre votre comportement. S'ils offrent du confort (panier, langue), ils posent aussi la question de savoir faut-il accepter les cookies face aux risques de profilage. Ce guide vous donne une cookies def claire et la méthode pour effacer les cookies Chrome en un clic.
Articles

Conformité RGPD et bonnes pratiques
IA et cybersécurité : comment anticiper la conformité à l'AI Act
L’entrée en application de l’AI Act définit le nouveau cadre de l’innovation européenne, conciliant technologie et protection des droits fondamentaux. Pour les DPO et RSSI, ce règlement impose une vigilance accrue sur les "lignes rouges" de l'Article 5, comme la manipulation cognitive ou le scoring social. La réussite de votre mise en conformité repose désormais sur une gouvernance intégrée, liant les exigences de l'AI Act à la rigueur du RGPD pour garantir une trajectoire de croissance souveraine et sécurisée.
Articles

Actualités
Fuite de données Cegedim Santé : quand le secret médical est mis en péril
Le secteur de la e-santé traverse une crise majeure avec l'intrusion massive subie par Cegedim Santé, mettant en péril les données personnelles de près de 15 millions de patients français. Alors que le dossier médical est devenu la cible prioritaire des cybercriminels sur le dark web, cette faille souligne la fragilité des infrastructures numériques médicales. Cette analyse décrypte les mécanismes de l'attaque, les risques de la chaîne d'approvisionnement (supply chain risk) et les mesures concrètes de protection à déployer pour restaurer la confiance entre praticiens et patients.
Actualités

Actualités
Conformité RGPD et IA Act : synthèse des actualités majeures de mars 2026
Le mois de mars 2026 marque un tournant dans la gouvernance numérique avec la convergence forcée entre cybersécurité, protection des données et régulation de l'intelligence artificielle. Entre la condamnation historique de Meta, l'adoption de la Loi Résilience transposant NIS 2 et DORA, et la désignation officielle de la CNIL comme autorité de surveillance de l'IA Act, les responsables de la conformité doivent désormais unifier leurs processus. Ce condensé analyse les menaces systémiques et les évolutions réglementaires pour transformer vos obligations en leviers de performance.
Actualités

Interviews
Conformité IA et RGPD en santé : le retour d'expérience d'Artic avec Adequacy
Le respect du RGPD et de l'IA Act est un enjeu majeur pour les acteurs de la santé et de la recherche clinique. Dans cet échange, Eve Lepicard et Sophie Malabous de l'association Artic expliquent comment l'utilisation du logiciel de mise en conformité Adequacy leur permet de structurer leur registre des traitements de manière agile. Grâce à une interface pédagogique et l'accompagnement de Calixte Descamps, elles transforment les contraintes réglementaires en délivrables opérationnels concrets.
Témoignages

Conformité RGPD et bonnes pratiques
IA en santé : risques, conformité AI Act et enjeux du RGPD
L'intégration de l'IA en santé impose de nouveaux défis de conformité liés au RGPD et à l'AI Act. Si l'ergonomie des outils facilite le soin, elle ne doit pas mener à une déresponsabilisation médicale. Pour les DPO et RSSI, l'enjeu est de garantir une surveillance humaine effective et la souveraineté des données face aux risques juridiques et techniques. Découvrez comment sécuriser vos déploiements d'IA tout en respectant le secret médical.
Articles

Secteur de la santé
Système d'IA et santé : comment remplir vos obligations d’information ? (RGPD, IA Act, CSP)
L'usage des systèmes d'intelligence artificielle (SIA) en santé impose aux professionnels une triple obligation d'information : le Code de la santé publique (CSP) pour le soin, le RGPD pour les données personnelles, et l'IA Act pour la transparence des systèmes. Pour assurer leur conformité, les établissements doivent adopter une communication graduée (générale, spécifique et exhaustive) et pédagogique. L'objectif est de garantir la transparence, de respecter le droit à l'explication et de maintenir la confiance patient-praticien tout au long du parcours de soin.
Articles

Secteur de la santé
AI Act et RGPD en santé : comment concilier les deux réglementations avec Adequacy ?
L'entrée en vigueur de l'IA Act ne doit pas être vue comme une contrainte supplémentaire mais comme une extension naturelle du RGPD, particulièrement dans le secteur de la santé où les systèmes sont souvent classés à haut risque. La réussite de cette double mise en conformité repose sur l’AIPD, pivot central permettant d'intégrer la transparence et la supervision humaine. Grâce à Adequacy, cette interopérabilité réglementaire devient un levier d'innovation éthique et de gain de temps opérationnel.
Articles

Conformité RGPD et bonnes pratiques
Fuites de données UNSS et Cegedim Santé : comment reprendre le contrôle ?
L'actualité de début 2026 est marquée par deux violations de données majeures : le vol de 1,5 million de photos d'élèves de l'UNSS et l'intrusion chez Cegedim Santé touchant 15 millions de patients. Face à cette hémorragie de données "longue durée" (santé, identité de mineurs), la conformité RGPD doit évoluer d'une simple gestion administrative vers un système de résilience active. Pour les professionnels, cela implique une maîtrise stricte des risques tiers, l'adoption de l'authentification forte (MFA) et une politique rigoureuse de purge des données.
Articles

Secteur de la santé
Comment encadrer la réutilisation des données de santé : retour sur notre webinar
Découvrez les questions posées lors de notre webinar "Comment encadrer la réutilisation des données de santé ?". Animé en regard croisé par Calixte Descamps (Adequacy) et Valentine Chauveau (Aumans Avocats), il apporte des réponses concrètes sur la licéité, les entrepôts de données de santé (EDS) et l'IA Act pour assurer votre mise en conformité RGPD. Le replay et le support PPT sont disponibles pour approfondir ces enjeux.
Articles

Conformité RGPD et bonnes pratiques
Le choc de la fuite de données UNSS : 1,5 million d'élèves concernés
La fuite massive de 1,5 million de photos d'élèves de l'UNSS (Union Nationale du Sport Scolaire) sur BreachForums marque un tournant dans la cybersécurité éducative. Cette vulnérabilité numérique, exposant des mineurs du collège au lycée, met en lumière le risque critique de la donnée dormante. Pour les professionnels de la protection des données, cet incident impose une révision urgente des politiques de conservation, de la minimisation des collectes et de l'automatisation des purges afin de garantir une conformité RGPD réelle et protectrice.
Articles
Découvrez Adequacy
Un de nos experts vous présente comment Adequacy s’adapte à votre réalité terrain.
