

Blog
Actualités, avis d'expert, bonnes pratiques... Tout y est !
Explorez notre blog pour décrypter les enjeux clés de la protection des données personnelles et rester informé des dernières évolutions.
Thank you! Your submission has been received!
Oops! Something went wrong while submitting the form.

Conformité RGPD et bonnes pratiques
CRM et RGPD : comment sécuriser vos données clients à l’ère de l’IA ?
Mettre un CRM en conformité avec le RGPD repose sur trois piliers : une base légale adaptée (intérêt légitime en B2B, consentement en B2C), des durées de conservation maîtrisées et un exercice simple des droits des personnes. Depuis août 2026, l’AI Act ajoute des obligations de transparence pour les fonctionnalités d’IA intégrées aux CRM.
Articles

Conformité RGPD et bonnes pratiques
Automatisation RGPD : comment gagner du temps au quotidien ?
L’automatisation RGPD consiste à industrialiser la collecte, la relance et la consolidation des informations de conformité (registre des traitements, évaluation des sous-traitants, reporting) pour que le DPO se concentre sur l’analyse de risque. Elle remplace la gestion manuelle sur Excel, source d’erreurs et de manque de traçabilité.
Articles
Adequacy
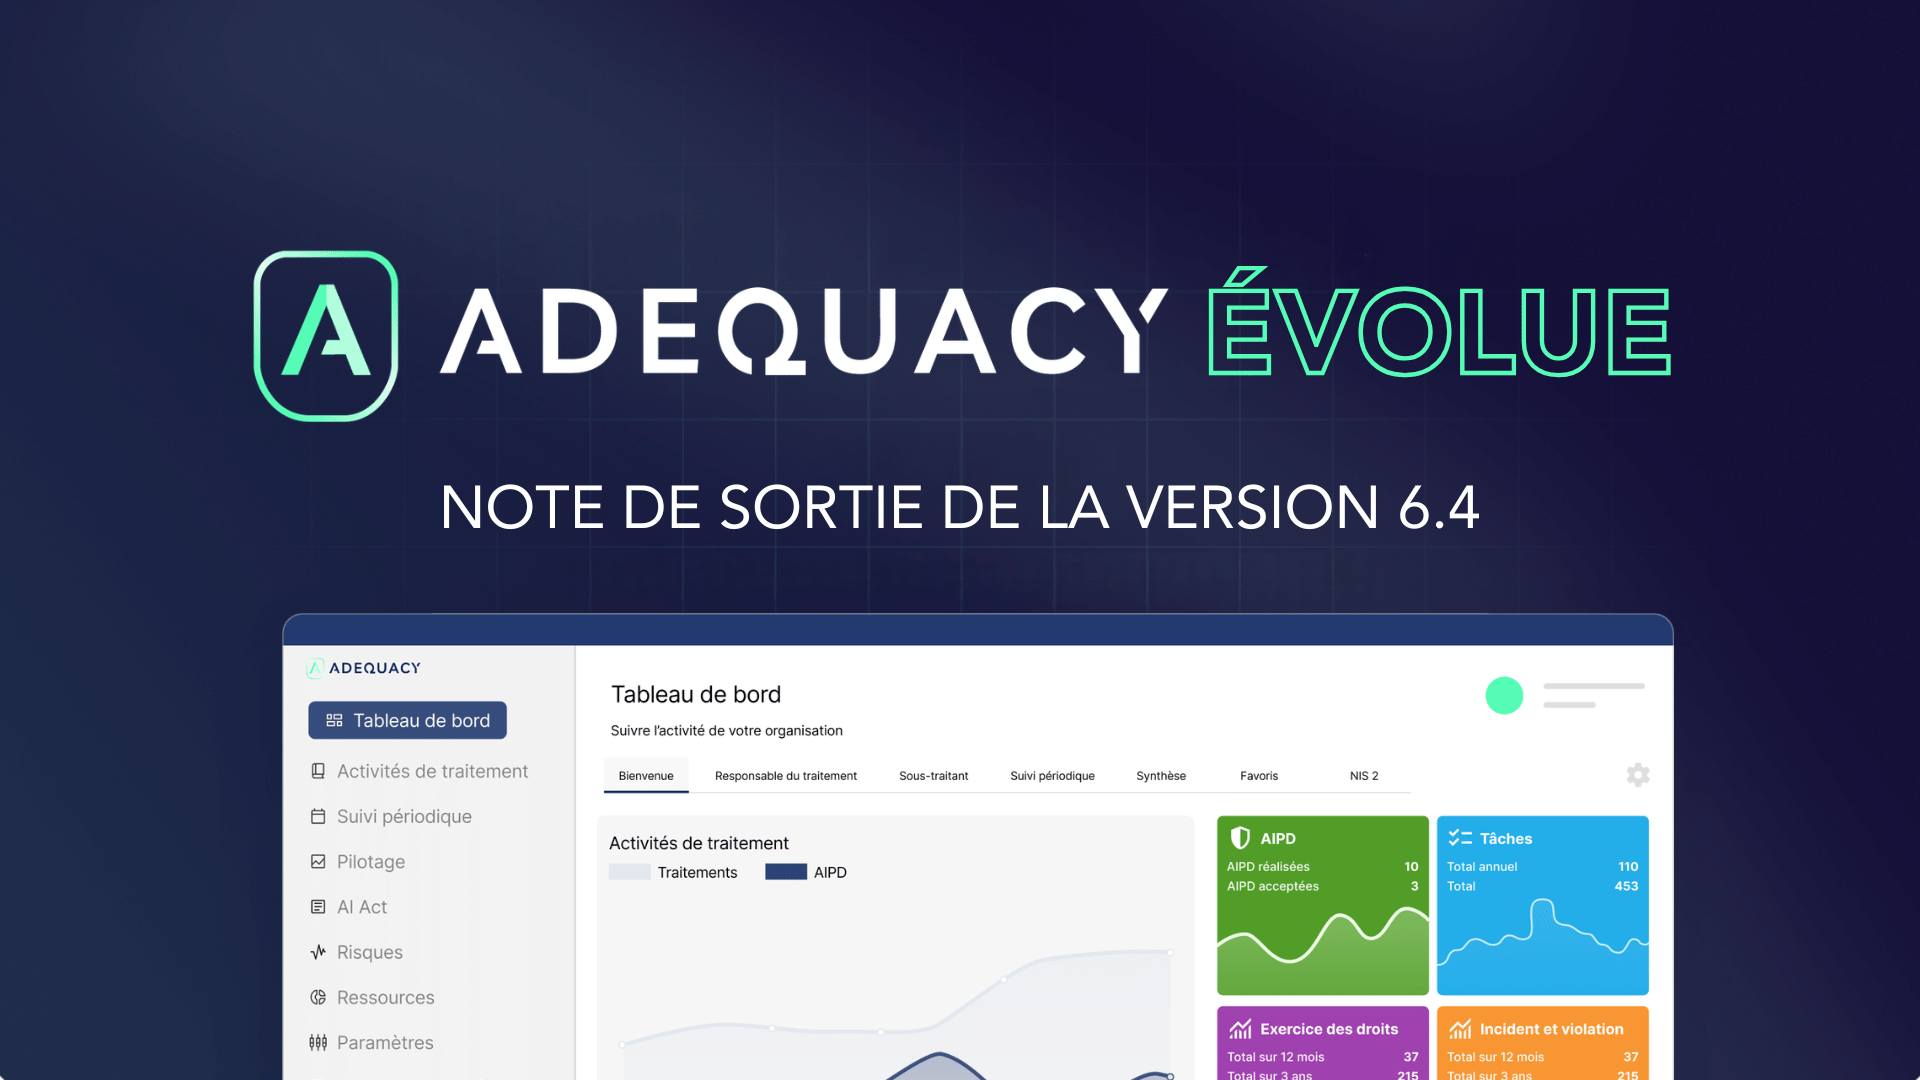
Homologation de sécurité ANSSI et suivi des violations : les nouveautés Adequacy 6.4
La version 6.4 d'Adequacy, disponible depuis le 1er octobre 2026, introduit un module Homologation de sécurité (option Adequacy Cyber), conforme aux directives de l'ANSSI. Il structure la démarche étape par étape, du contexte jusqu'à la décision du comité d'homologation. Cette mise à jour enrichit aussi le module Incident et violation avec de nouveaux paramétrages et indicateurs. Elle ajoute enfin trois groupes d'habilitations pour les rapports du module Contrôle.
Articles
Actualités
Actualités RGPD & AI Act de septembre 2026 : ce qu'il ne fallait pas manquer
En septembre 2026, trois sujets dominent l'actualité RGPD et AI Act. La CNIL encadre la facturation électronique B2B : les plateformes (PDP) sont sous-traitantes, les mentions sensibles doivent être codifiées et le MFA devient la règle. Le LINC publie son analyse de l'IA agentique, centrée sur la traçabilité, les mémoires persistantes et la minimisation. Le CEPD adopte les lignes directrices 04/2026, qui harmonisent le calcul des amendes en 5 étapes. Côté sanctions, la DPC irlandaise inflige 403 M€ à Google et la CNIL sanctionne l'Hôpital Privé de la Loire (500 000 €) et EXTIA (300 000 €).
Actualités

Actualités
NIS 2, REC, DORA : la fin du sursis pour les organisations
Après deux ans de report, la transposition en droit français des directives NIS 2 et REC et l'application du règlement DORA arrivent. Les organisations publiques comme privées ne peuvent plus attendre. Ces textes font de la cybersécurité une responsabilité directe des dirigeants. Ils remplacent aussi la logique de moyens par une exigence de résultats : il faudra prouver sa capacité à identifier ses risques, détecter et déclarer les incidents, puis rétablir rapidement son activité. Face au volume d'exigences (cartographies, plans d'action, preuves, homologations au titre du décret 2022-513), le pilotage sur tableur montre ses limites. Une gouvernance unifiée et outillée devient indispensable.
Articles
Conformité RGPD et bonnes pratiques
Checklist conformité RGPD : le guide complet pour réussir votre mise en conformité
Une checklist de conformité RGPD permet de vérifier que votre organisation respecte les principales exigences du règlement général sur la protection des données. Elle couvre dix piliers : un registre des traitements à jour, une gouvernance clairement définie, des bases légales identifiées pour chaque traitement, des mentions d'information conformes, une gestion documentée des droits des personnes, des contrats de sous-traitance conformes, une politique de sécurité adaptée, des procédures de gestion des violations de données, des durées de conservation maîtrisées et une documentation disponible en cas de contrôle de la CNIL. Elle s'utilise en cinq étapes — inventorier, évaluer, prioriser, corriger, suivre — et doit être révisée au moins une fois par an ainsi qu'à chaque évolution significative : nouveau traitement, nouvel outil, changement d'organisation ou incident de sécurité.
Articles

Conformité RGPD et bonnes pratiques
Checklist conformité AI Act : les 8 étapes pour mettre votre entreprise en conformité
Une checklist de conformité AI Act n'est pas imposée par le règlement, mais elle reste le moyen le plus fiable de démontrer le respect de ses obligations. La démarche tient en huit étapes : recenser tous les systèmes d'IA utilisés dans l'organisation, les classifier selon les quatre niveaux de risque prévus par l'AI Act, identifier les obligations applicables selon son rôle dans la chaîne de valeur (fournisseur, déployeur, importateur ou distributeur), constituer une documentation démontrable, développer la littératie IA des équipes concernées, articuler le dispositif avec le RGPD qui continue de s'appliquer, évaluer les fournisseurs et les modèles utilisés y compris les GPAI, puis planifier des audits réguliers. En clôture, dix points de contrôle permettent de vérifier où en est réellement votre organisation.
Articles
Conformité RGPD et bonnes pratiques
Clauses RGPD dans les contrats commerciaux : le guide pour sécuriser vos engagements
Les clauses RGPD dans les contrats commerciaux ne sont pas une formalité : l'article 28 du RGPD impose un acte juridique contraignant dès qu'un sous-traitant traite des données pour le compte d'un responsable de traitement. Ce contrat doit spécifier l'objet, la durée, la nature et la finalité du traitement, le type de données et les catégories de personnes concernées, l'obligation d'agir sur instruction documentée, le devoir d'assistance sur les droits des personnes et la notification des violations, ainsi que les mesures techniques et organisationnelles. Reste ensuite un arbitrage de forme : clause intégrée au contrat pour des flux simples et des données standard, annexe RGPD dédiée (DPA) dès que les volumes, la sensibilité ou la sous-traitance ultérieure se complexifient. Et un point de vigilance à ne jamais céder : la limitation de responsabilité du prestataire ne doit pas couvrir les violations flagrantes du RGPD.
Articles
Conformité RGPD et bonnes pratiques
Faut-il refuser les cookies ? Le guide complet pour reprendre le contrôle de vos données
Non, il ne faut pas accepter les cookies, sauf les cookies techniques qui s'installent sans votre accord car ils sont indispensables au fonctionnement du site. Tout refuser n'a aucune conséquence dans 95 % des cas. Reste à contourner les trois formats de bandeaux : le bouton « Tout refuser » conforme aux règles de la CNIL, le bouton fantôme caché dans les coins supérieurs, et le cookie wall qui impose de payer ou d'accepter. Côté entreprises, la même question se pose à l'envers : un bandeau qui flirte avec l'illégalité expose à des sanctions de la CNIL, et seule une cartographie réelle des traceurs, reliée au registre des traitements, permet de prouver sa conformité.
Articles

Conformité RGPD et bonnes pratiques
DPO en 2027 : de l'alerte juridique à l'orchestration RGPD & IA
Sur le papier, le RGPD cantonne le DPO à un rôle de conseil et d'alerte. Sur le terrain, beaucoup restent coincés entre la posture de « DPO alerteur » et celle de DPO surchargé qui comble seul l'absence de gouvernance. Avec l'AI Act, cette approche passive atteint ses limites : en 2027, le DPO doit devenir le pilote de la gouvernance des données auprès du Comex, en s'appuyant sur un réseau de relais métiers, une collaboration renforcée avec le RSSI, et l'automatisation des tâches documentaires par l'IA pour se concentrer sur l'arbitrage des risques.
Articles

Conformité RGPD et bonnes pratiques
Gouvernance numérique : structurer sa veille RGPD, NIS 2, DORA, AI Act et CRA
L'accumulation des textes européens (RGPD, NIS 2, DORA, AI Act, CRA) pousse les organisations à multiplier les chantiers de conformité isolés, au risque de saturer les équipes et de fragmenter le pilotage des risques. Plutôt que d'ouvrir un nouveau registre à chaque nouvelle réglementation, le RGPD et son modèle d'accountability peuvent servir de hub commun : le registre des traitements, l'AIPD et les circuits d'escalade se prêtent naturellement à une extension vers la résilience opérationnelle, l'encadrement de l'IA et la sécurité des produits numériques. Trois leviers permettent de structurer cette veille dans la durée : une instance de pilotage transverse, une cartographie des risques unifiée et une gouvernance harmonisée de la chaîne d'approvisionnement.
Articles
Conformité RGPD et bonnes pratiques
NIS 2 en 2026 : comment anticiper le projet de loi Résilience ?
La directive NIS 2 est entrée en vigueur en janvier 2023, mais la France accuse un retard de transposition avec son projet de loi Résilience, qui fusionne le volet cyber (NIS 2) et le volet physique (REC). Pendant ce temps, des pays comme la Belgique appliquent déjà leur cadre national (CyFun), imposant des exigences contractuelles aux fournisseurs français. Face à ce décalage, l'attentisme est un risque stratégique : le référentiel ReCyF de l'ANSSI permet dès aujourd'hui d'anticiper les 20 objectifs de sécurité attendus, tandis que la convergence avec le RGPD et l'AI Act invite les organisations à centraliser leur gestion des risques plutôt qu'à la traiter en silos.
Articles
Actualités
Actualités RGPD & AI Act : ce qu'il ne fallait pas manquer en août 2026
Août 2026 n'a pas été un mois calme pour les régulateurs : entrée en application des obligations pour les systèmes d'IA à haut risque de l'AI Act, délibération de la CNIL encadrant l'entraînement de l'IA sur les données de santé (et une sanction de 2,5M€ pour un éditeur SaaS), lignes directrices du CEPD sur le modèle « pay or consent », et un arrêt majeur de la CJUE élargissant la notion de dommage moral réparable au titre de l'article 82 du RGPD. Tour d'horizon des textes à connaître et checklist pour la rentrée des DPO.
Actualités
Adequacy
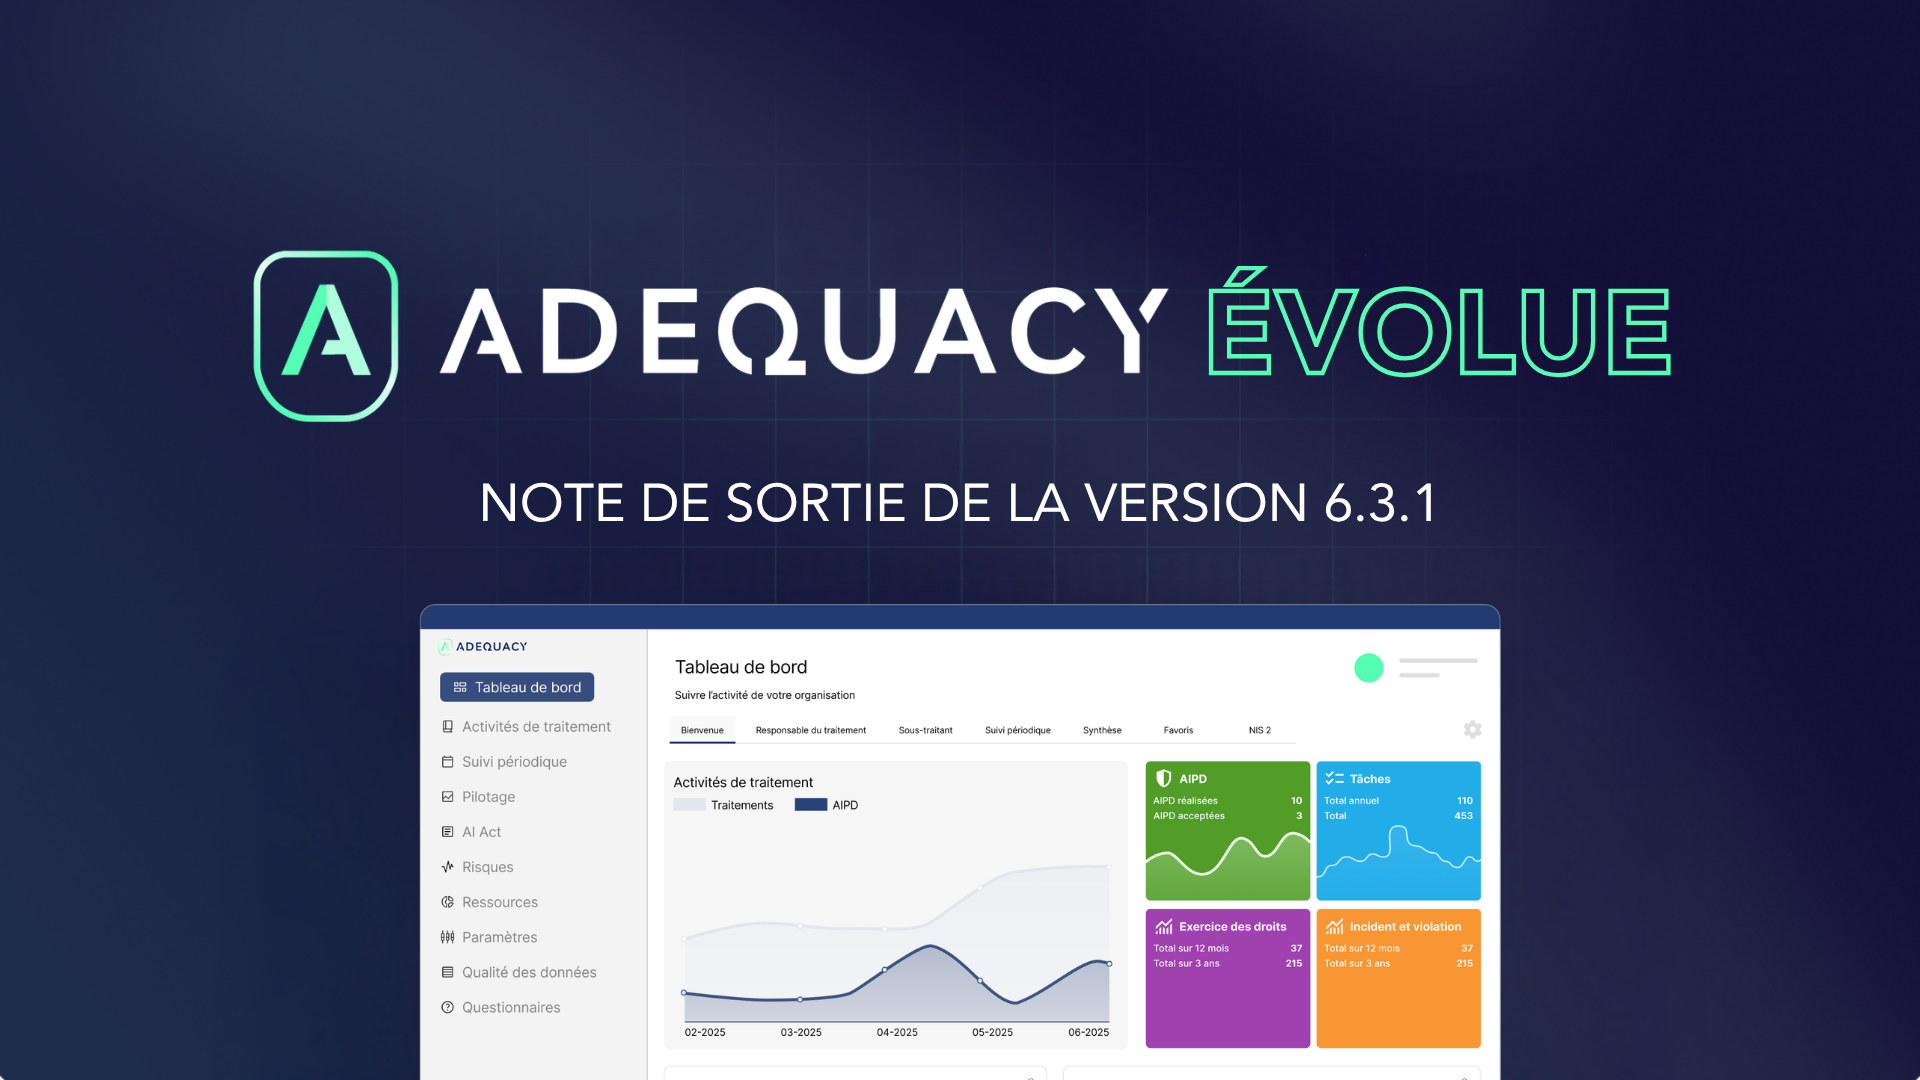
Adequacy V6.3.1 : gouvernance IA, AIPD et RGPD renforcés
Adequacy 6.3.1, déployée le 5 août 2026, renforce la gouvernance IA, les AIPD, le registre des traitements et la gestion des violations. Au programme : une alerte visuelle sur les échéances des avis IA, de nouveaux statuts pour les cas d'usage, un sommaire automatique et une édition conforme au modèle du CEPD pour les AIPD, un journal des événements pour les violations, ainsi qu'un workflow projets simplifié et une médiathèque mieux gouvernée.
Articles
Conformité RGPD et bonnes pratiques
Mettre en place l'ISO 27001 : roadmap pour DPO et RSSI
La sécurité de l'information et la protection des données personnelles ne devraient plus être traitées en silos. L'ISO 27001 offre un cadre méthodologique commun pour structurer le SMSI, créer des synergies concrètes avec le RGPD (registre des traitements, AIPD, notification des violations), et s'articuler avec NIS2 et l'AI Act. Cet article détaille la méthodologie en quatre étapes pour mettre en place la norme pas à pas, de l'analyse d'écarts jusqu'à l'audit interne, sans épuiser les équipes opérationnelles.
Articles
Conformité RGPD et bonnes pratiques
Comment mener une analyse d'impact (AIPD) RGPD efficace ?
Mener une analyse d'impact (AIPD) efficace suppose de dépasser la vision administrative de l'exercice pour en faire un vrai outil de gestion des risques. L'article détaille quand déclencher une AIPD grâce au diagnostic flash, comment arbitrer sur un système existant en priorisant les mesures les plus rentables (SSO, habilitations, logs, sauvegardes, formation), comment évaluer la gravité en se projetant du côté des personnes concernées, et comment intégrer les risques spécifiques de l'IA (explicabilité, biais, prompt injection) via le test du miroir. Il aborde enfin le rôle de chef d'orchestre du DPO et l'intérêt d'un logiciel PIA/AIPD pour industrialiser la démarche face aux limites d'Excel.
Articles
Actualités
Actualités RGPD & AI Act : ce qu'il faut retenir du mois de juillet
Juillet n'a pas marqué de pause côté régulation : la CNIL a tranché sur le tracking dans les emails (consentement obligatoire hors mesures techniques strictement nécessaires), l'AI Act est entré dans une phase clé avec de nouvelles obligations de transparence pour les modèles à usage général (GPAI), le CEPD a fixé des critères stricts pour qualifier des données d'anonymes dans l'entraînement des IA, et les transferts vers les États-Unis restent sous surveillance juridique. Ce récap détaille les points d'attention et les actions concrètes à intégrer pour la rentrée.
Actualités
Conformité RGPD et bonnes pratiques
Logiciel DPO : comment choisir le bon outil pour votre gouvernance des données ?
Excel atteint vite ses limites pour piloter la conformité RGPD et AI Act : absence de piste d'audit, relances manuelles chronophages, données fragmentées. Un logiciel DPO dédié permet au contraire d'automatiser la gouvernance des données via une cartographie dynamique du registre des traitements, une gestion intégrée des AIPD et de la conformité AI Act. Cet article détaille les fonctionnalités indispensables, les trois critères de choix (ergonomie, gestion des habilitations, souveraineté) et le retour sur investissement mesurable d'un tel outil.
Articles
Conformité RGPD et bonnes pratiques
KPI conformité RGPD : le guide du reporting DPO
Les KPI de conformité RGPD permettent au DPO de démontrer l'efficacité de ses mesures et de dialoguer avec la direction en chiffres plutôt qu'en jargon juridique. Une quinzaine d'indicateurs suffit, répartis en quatre familles : maturité (complétion du registre, réalisation des AIPD), risques et sécurité (volume des violations, délai de notification), opérationnel et acculturation (collaborateurs formés, délai de traitement des demandes de droits) et efficacité (délai de validation des projets, conformité des sous-traitants). Le tableau de bord doit ensuite être adapté à chaque interlocuteur : vue macro pour le Comex, granularité technique pour le RSSI. Un impératif porté par le principe d'accountability de l'article 5.2 du RGPD.
Articles
Conformité RGPD et bonnes pratiques
Cartographie des risques de conformité : le guide du DPO
La cartographie des risques de conformité consiste à identifier les traitements de données de l'entreprise, à évaluer chaque scénario de menace en croisant sa gravité et sa probabilité, puis à hiérarchiser les actions correctives selon leur criticité. Inspirée des standards de gestion des risques comme l'ISO/IEC 27005, la démarche s'appuie sur le registre des traitements, se matérialise dans une matrice des risques RGPD à trois niveaux et débouche sur un plan de remédiation visant un risque résiduel tolérable. Elle permet de passer d'une conformité subie à un pilotage stratégique, de justifier les budgets auprès du Comex et de démontrer son accountability face à la CNIL. Avec l'AI Act, elle doit désormais intégrer les risques algorithmiques.
Articles
Conformité RGPD et bonnes pratiques
Données synthétiques : le guide conformité RGPD et AI Act
Les données synthétiques sont des jeux de données artificiels générés par des algorithmes, qui imitent les propriétés statistiques de données réelles sans en découler. Elles permettent d'entraîner des modèles d'IA et de tester sans données réelles, mais elles ne sortent pas automatiquement du RGPD. Dans ses lignes directrices du 7 juillet 2026, le CEPD pose trois critères cumulatifs — individualisation, corrélation, inférence — que le jeu de données doit tous franchir pour être qualifié d'anonyme. Il encadre aussi strictement le moissonnage web servant à entraîner les modèles générateurs. Décryptage des règles et check-list de conformité pour les DPO.
Articles

Conformité RGPD et bonnes pratiques
Contrôle CNIL : anticipez, gérez et prouvez votre conformité au quotidien
Un contrôle CNIL ne relève pas de la fatalité : les sanctions les plus lourdes touchent les entreprises incapables de documenter leur gouvernance, pas celles ayant commis une erreur isolée. Ce guide détaille les quatre types de contrôles, les facteurs déclencheurs, les deux points de vigilance majeurs des inspecteurs (notification des violations de données sous 72 heures, gestion des durées de conservation), ainsi que la méthode pour structurer sa défense grâce à l'audit de conformité RGPD et à une gouvernance IA Act alignée. Vous y trouverez également les 5 documents à sortir en moins de 30 minutes en cas de contrôle sur place et le détail des sanctions RGPD encourues.
Articles

Actualités
Actualités Conformité Juin 2026 : IA Act, Cour des comptes et séisme sur le démarchage téléphonique
Juin 2026 marque un tournant réglementaire pour les DPO et juristes : la Cour des comptes dresse un bilan sans concession de la CNIL, tandis que la loi du 30 juin 2025 impose le basculement vers l'opt-in strict pour le démarchage téléphonique en B2C dès le 11 août 2026. Côté intelligence artificielle, l'AI Office finalise ses Codes de conduite pour les fournisseurs de modèles GPAI, avec des implications directes sur l'audit de vos sous-traitants IA. Enfin, le G7 Privacy à Paris et l'aveu de Microsoft France sur le Cloud Act relancent le débat sur la souveraineté numérique. Voici l'essentiel à retenir pour piloter votre conformité RGPD et IA Act ce mois-ci.
Actualités

Conformité RGPD et bonnes pratiques
Recrutement et RGPD : sécuriser vos décisions face aux contrôles de la CNIL
Le recrutement figure parmi les priorités de contrôle de la CNIL. Entre tri automatisé, sourcing sur les réseaux sociaux et conservation des CV, chaque étape engage votre responsabilité. Conservation limitée à deux ans en base active puis cinq ans en archive, supervision humaine obligatoire sur les décisions de l'IA, information des candidats : voici les règles concrètes pour sécuriser vos recrutements sans freiner votre sourcing.
Articles

Conformité RGPD et bonnes pratiques
Tableau de bord RGPD : les KPI indispensables pour le Comex
La conformité RGPD n'est plus un projet ponctuel mais un processus continu et stratégique. Pour le DPO, le directeur juridique ou le RSSI, le tableau de bord RGPD devient l'outil central pour centraliser, mesurer et piloter cette conformité au quotidien. Il permet d'identifier les goulots d'étranglement, d'allouer les ressources là où le risque est critique et de traduire des indicateurs techniques en valeur business pour le Comex. Cet article détaille les KPI essentiels (suivi opérationnel et gestion des risques), la méthode de reporting au Comité de direction et la convergence à venir entre RGPD et IA Act.
Articles
Découvrez Adequacy
Un de nos experts vous présente comment Adequacy s’adapte à votre réalité terrain.
